
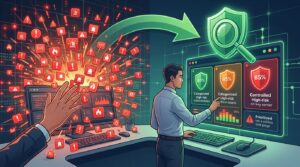
Di tengah kompleksitas ancaman siber saat ini, tim keamanan menghadapi tantangan besar: terlalu banyak alert. Setiap hari, sistem menghasilkan ribuan notifikasi dari endpoint, cloud, hingga email. Sekilas, banyaknya data ini terlihat baik. Namun, kenyataannya, tim keamanan justru kewalahan memilah ancaman yang sesungguhnya.
Oleh karena itu, perusahaan harus beralih ke strategi Risk-based cybersecurity. Pendekatan ini bukan lagi tentang mengejar setiap notifikasi yang muncul. Sebaliknya, fokus utamanya adalah memahami risiko mana yang berdampak langsung pada kelangsungan bisnis.
Trendmicro hadir untuk membantu organisasi Anda. Kami menyediakan visibilitas lebih luas dan konteks mendalam agar Anda bisa memprioritaskan risiko secara efektif. Mari kita bedah bagaimana transisi ini mengubah keamanan digital Anda.
Tidak semua notifikasi keamanan memiliki tingkat urgensi yang sama. Bayangkan sebuah aktivitas mencurigakan pada perangkat tamu yang tidak memiliki akses data sensitif. Hal ini tentu memiliki risiko berbeda dibandingkan aktivitas serupa pada server pusat data perusahaan.
Jika tim Anda memperlakukan semua alert dengan prioritas sama, efisiensi kerja akan menurun drastis. Anda mungkin menghabiskan waktu menangani insiden rendah, sementara ancaman kritis terlewatkan. Risk-based cybersecurity membantu mengubah perspektif tersebut secara fundamental.
Alih-alih bertanya berapa banyak alert yang masuk hari ini, tim Anda harus mulai bertanya: Alert mana yang mampu mengancam aset bisnis terpenting kita? Dengan cara ini, tindakan mitigasi akan jauh lebih terarah dan berdampak positif bagi keamanan infrastruktur.
Konteks adalah kunci utama dalam menentukan tingkat risiko siber. Tim keamanan membutuhkan informasi lengkap seperti identitas pengguna, jenis data yang diakses, hingga aplikasi yang digunakan. Tanpa konteks, sebuah notifikasi hanyalah sekadar angka statistik.
Trendmicro membantu memberikan visibilitas keamanan yang lebih luas. Anda dapat memahami ancaman berdasarkan hubungan antar-event, bukan hanya satu titik kejadian saja. Sebagai contoh, Anda bisa melihat korelasi antara aktivitas mencurigakan di email dengan akses tidak wajar di aplikasi cloud.
Dengan informasi yang terkonteks, tim keamanan Anda dapat membuat keputusan jauh lebih cepat. Ini bukan lagi soal jumlah, melainkan kualitas dari setiap keputusan mitigasi yang diambil.
Alert fatigue adalah musuh terbesar bagi Security Operations Center (SOC). Ketika notifikasi membanjiri layar, analis dipaksa bekerja manual. Proses ini melelahkan dan sangat rawan terhadap kesalahan manusia (human error).
Di sinilah peran AI dan otomasi menjadi sangat krusial. Dengan memanfaatkan teknologi canggih, kompleksitas tersebut dapat dikurangi secara signifikan. Sistem akan memberikan informasi yang paling relevan kepada analis secara otomatis.
Sebagai hasilnya, tim Anda tidak perlu memeriksa ribuan notifikasi secara manual. Mereka bisa fokus menangani insiden berisiko tinggi yang membutuhkan intervensi ahli. Operasional SOC pun akan menjadi lebih efisien dan jauh lebih produktif.
Infrastruktur modern kini tersebar luas. Mulai dari server on-premise, public cloud, hingga remote user dan perangkat IoT, semuanya adalah bagian dari ekosistem digital. Area serangan (attack surface) pun semakin lebar.
Perusahaan membutuhkan platform keamanan yang mampu memberikan visibilitas lintas lingkungan. Trendmicro menawarkan portofolio solusi yang mencakup berbagai lapisan perlindungan. Anda dapat mengintegrasikan keamanan di endpoint, server, network, dan workload dalam satu dashboard terpadu.
Dengan visibilitas luas, perusahaan lebih mudah memetakan hubungan antar-insiden keamanan. Anda dapat menentukan dengan jelas mana risiko yang harus diprioritaskan terlebih dahulu demi keamanan seluruh aset perusahaan.
Tujuan utama dari keamanan siber bukan sekadar menjaga perangkat tetap aman, tetapi melindungi bisnis itu sendiri. Serangan terhadap sistem operasional utama tentu memiliki konsekuensi bisnis yang jauh lebih besar.
Risk-based cybersecurity memungkinkan Anda menjembatani risiko teknis dengan dampak nyata bagi bisnis. Dengan pendekatan ini, tim keamanan bisa menjelaskan kepada manajemen mengapa suatu insiden memerlukan penanganan instan. Anda bisa memaparkan potensi kerugian operasional, data, hingga reputasi perusahaan secara objektif.
Di era digital yang penuh ancaman, keberhasilan keamanan siber tidak diukur dari seberapa banyak notifikasi yang selesai ditangani. Indikator keberhasilannya adalah seberapa efektif Anda merespons ancaman yang paling berbahaya bagi perusahaan.
Trendmicro Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Trendmicro. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.
Trend Micro Indonesia adalah bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Trend Micro. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.
AKR Tower – 9th Floor
Jl. Panjang no. 5, Kebon Jeruk
Jakarta Barat 11530 – Indonesia